เมื่อองค์กรขยายบริการดิจิทัลมากขึ้น การขาดแผนงาน DevSecOps ระดับองค์กรกลายเป็นอุปสรรคสำคัญต่อความคล่องตัว ทีมพัฒนาปฏิบัติตามแนวทางปฏิบัติทางวิศวกรรมที่ไม่สอดคล้องกัน กระบวนการเผยแพร่แบบแมนนวล และเวิร์กโฟลว์ที่กระจัดกระจาย ทำให้ยากต่อการส่งมอบแอปพลิเคชันอย่างรวดเร็วในขณะที่ยังคงรักษาคุณภาพและความปลอดภัยไว้ได้.
หากไม่มีแบบจำลองการดำเนินงานที่เป็นมาตรฐาน การทำงานร่วมกันระหว่างทีมพัฒนา ทีมปฏิบัติการ และทีมรักษาความปลอดภัยก็จะยังคงมีจำกัด องค์กรจึงต้องการการเปลี่ยนแปลง DevSecOps อย่างครอบคลุม เพื่อสร้างระบบการกำกับดูแล ทำให้การส่งมอบซอฟต์แวร์เป็นไปโดยอัตโนมัติ ฝังระบบรักษาความปลอดภัยตลอดวงจรการพัฒนา และสร้างกรอบการทำงานที่ปรับขนาดได้ซึ่งสามารถรองรับการเติบโตทางธุรกิจในอนาคต.
Digile ได้ส่งมอบการเปลี่ยนแปลงเชิงกลยุทธ์ด้าน DevSecOps ซึ่งเริ่มต้นด้วยการประเมินระดับความพร้อมอย่างครอบคลุม เพื่อประเมินความสามารถที่มีอยู่ ระบุช่องว่างในการดำเนินงาน และกำหนดแผนงานที่สอดคล้องกับวัตถุประสงค์ทางธุรกิจ.
จากผลการประเมิน เราได้สร้างแบบจำลองการดำเนินงานที่ปรับขนาดได้ ซึ่งกำหนดมาตรฐานการพัฒนา ความปลอดภัย และการใช้งาน พร้อมทั้งนำระบบอัตโนมัติมาใช้ตลอดวงจรการส่งมอบซอฟต์แวร์.
แนวทางแก้ไขประกอบด้วย:
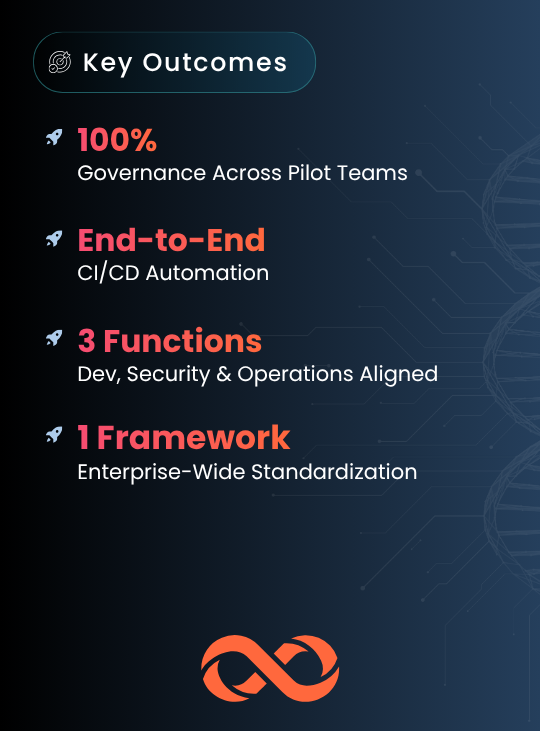
การเปลี่ยนแปลงครั้งนี้ได้วางรากฐาน DevSecOps ที่ปรับขนาดได้ ซึ่งช่วยปรับปรุงการส่งมอบซอฟต์แวร์ ความปลอดภัย และประสิทธิภาพการดำเนินงานทั่วทั้งองค์กร.
- แนวปฏิบัติ DevSecOps ที่เป็นมาตรฐานทั่วทั้งองค์กร
- กรอบการกำกับดูแล 100% ได้รับการจัดตั้งขึ้นในทีมนำร่องต่างๆ
- ระบบ CI/CD อัตโนมัติช่วยเพิ่มประสิทธิภาพการส่งมอบซอฟต์แวร์
- ลดความพยายามในการสร้างและติดตั้งระบบด้วยตนเอง
- ปรับปรุงคุณภาพการเผยแพร่และความสม่ำเสมอในการใช้งาน
- การรักษาความปลอดภัยถูกผสานรวมตลอดวงจรการพัฒนาซอฟต์แวร์
- เสริมสร้างความร่วมมือระหว่างทีมพัฒนา ทีมปฏิบัติการ และทีมรักษาความปลอดภัย
- การติดตามตรวจสอบโดยใช้ตัวชี้วัดช่วยให้เกิดการปรับปรุงอย่างต่อเนื่อง